Фишинг с помощью ИИ: как распознать письмо, написанное нейросетью
Содержание
Раньше фишинговые письма выдавали ошибки и корявые фразы. Нейросети убрали этот признак: мошенники получают грамотный текст на русском, подстроенный под компанию или человека. Поэтому оценивать нужно не стиль, а содержание и контекст: кто просит, о чем, куда ведет ссылка и можно ли проверить просьбу другим способом. Ниже признаки опасных писем и порядок проверки.
Что изменил ИИ в фишинге
Фишинг - это письмо, которое выдает себя за известного отправителя, чтобы выманить пароль, код или деньги. С нейросетями у атакующих появились возможности: - писать без ошибок и в нужном тоне; - массово менять текст, чтобы обходить фильтры; - подстраивать письмо под жертву по открытым данным (должность, компания, недавние события); - быстро делать правдоподобные копии сайтов и писем сервисов.
Но суть схемы прежняя: срочность, давление и просьба сделать то, чего вы обычно не делаете.
Признаки мошеннического письма
| Признак | Пример |
|---|---|
| Срочность и угроза | "Ящик будет заблокирован через 2 часа" |
| Просьба о коде или пароле | "Пришлите код из СМС для проверки" |
| Нестандартная оплата | "Срочно переведите на другой счет" |
| Странный адрес отправителя | Имя знакомое, домен чужой или с лишними символами |
| Ссылка ведет не туда | Текст ссылки один, адрес при наведении другой |
| Неожиданное вложение | Архив, файл с макросами, "счет" от незнакомой компании |
| Просьба сохранить тайну | "Никому не говорите, это конфиденциально" |
Грамотность текста больше не показатель. Идеальное письмо с давлением на срочность опаснее, чем неуклюжее.

Если пункт называется иначе, ищите "Показать исходный код", "Свойства письма" или "Заголовки" в меню письма.
Порядок проверки подозрительного письма
- Остановитесь. Не нажимайте ссылки и не открывайте вложения.
- Посмотрите адрес отправителя целиком, а не только имя. Сравните домен с настоящим.
- Наведите курсор на ссылку, не нажимая, и прочитайте адрес внизу окна.
- Спросите себя, ожидали ли вы такое письмо.
- Свяжитесь с отправителем другим каналом: позвоните по известному номеру или напишите в мессенджере. Не отвечайте на само письмо.
- Зайдите в сервис вручную, вбив адрес в браузере, а не по ссылке из письма.
- Если письмо поддельное, нажмите "Пожаловаться на спам" и удалите.
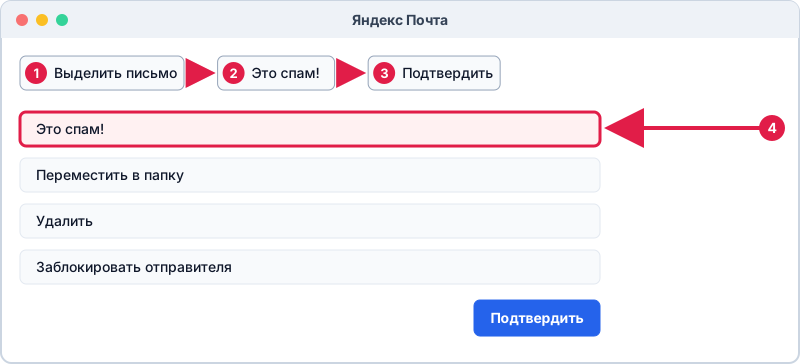
Чтобы не получать подобные письма от того же адреса, смотрите как заблокировать отправителя.
Как помогает техническая проверка
Серьезные компании настраивают для домена SPF, DKIM и DMARC: это записи, по которым почтовые сервисы проверяют подлинность отправителя. Подробности - в статье MX, SPF, DKIM и DMARC. Если проверка не пройдена, сервис обычно предупреждает. Но отсутствие предупреждения не гарантирует безопасность: письмо может прийти с настоящего, но взломанного ящика.
Общий разбор приемов - в статье фишинговые письма.
Что делать, если вы уже перешли по ссылке
- Если вводили пароль: немедленно смените его на настоящем сайте и включите двухфакторную аутентификацию.
- Если называли код из СМС: свяжитесь с сервисом и завершите все сеансы в настройках безопасности.
- Если переводили деньги: сразу обратитесь в банк.
- Если открыли подозрительный файл: отключите интернет и проверьте компьютер антивирусом.
Признаки взлома и порядок действий - в статье как понять, что почту взломали.
Практические советы на каждый день
Завести привычку проще, чем учиться распознавать каждую подделку. Не открывайте письма "на бегу", храните важные ссылки в закладках, не используйте один пароль на нескольких сайтах и обсуждайте подозрительные письма с коллегами или близкими. Сообщение "мне это показалось странным" почти всегда лучше, чем молчаливое "наверное, все нормально".
Частые вопросы
Можно ли определить, что письмо написала нейросеть?
Надежно нельзя. Специальные детекторы ошибаются. Ориентируйтесь на причины письма и проверку отправителя, а не на стиль.
Если письмо без ошибок, значит оно настоящее?
Нет. Грамотность не гарантирует подлинность, особенно после появления нейросетей.
Почему мошенники знают мое имя и должность?
Данные берутся из открытых источников и утечек. Проверить, не попал ли ваш адрес в утечку, можно по статье проверка почты на утечку.
Что делать компаниям?
Обучать сотрудников, настраивать SPF, DKIM, DMARC и требовать второй канал подтверждения для платежей и смены реквизитов.